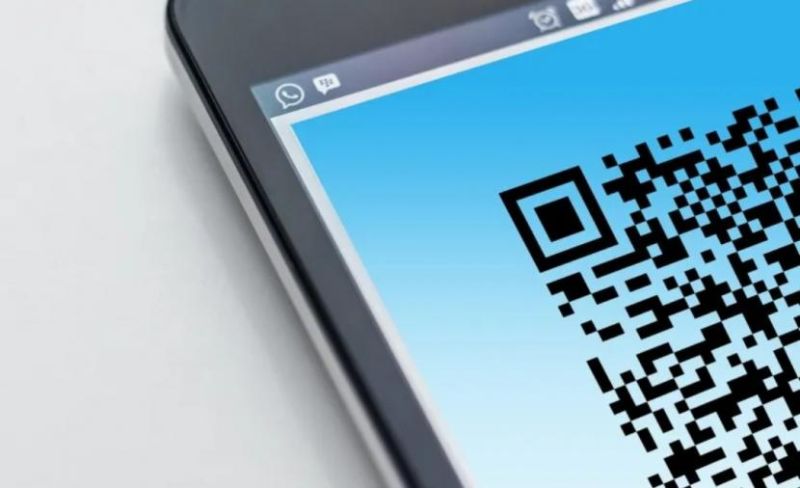
تسهل رموز الاستجابة السريعة (QR Codes) الوصول إلى المواقع الإلكترونية وإجراء المدفوعات والاطلاع على قوائم الطعام وتنزيل التطبيقات.
إذ يكفي توجيه كاميرا الهاتف نحو الرمز لفتح الرابط المرتبط به، لكن هذه البساطة تحولت إلى فرصة يستغلها المحتالون لنشر روابط خبيثة وسرقة بيانات المستخدمين وأموالهم، من خلال رموز مزيفة يصعب أحيانا تمييزها عن الأصلية.
ويُعرَف هذا النوع من الاحتيال باسم التصيد الاحتيالي عبر رموز الاستجابة السريعة (Quishing)، وهو أسلوب يستخدم فيه المهاجمون هذه الرموز لإخفاء روابط تقود إلى مواقع مزيفة أو صفحات مصممة لسرقة بيانات تسجيل الدخول والمعلومات المصرفية.
تعتمد الفكرة على استبدال الرمز الأصلي بآخر مزيف، أو إرسال رمز خبيث إلى الضحية عبر البريد الإلكتروني أو الرسائل النصية أو المواد الإعلانية، وعندما يمسحه المستخدم بكاميرا هاتفه، يُوجَّه إلى موقع إلكتروني ينتحل صفة مؤسسة أو شركة موثوقة، ويطلب منه إدخال معلوماته الشخصية أو المصرفية.
وحذرت لجنة التجارة الفيدرالية الأمريكية (FTC) من هذه الممارسات، مشيرة إلى أن المحتالين قد يرسلون رسائل تدعي وجود مشكلة في تسليم طرد، أو ضرورة دفع رسوم، أو تحديث بيانات حساب، مع إرفاق رمز استجابة سريعة يدفع المستلم إلى زيارة موقع احتيالي.
وتظهر إحدى صور الاحتيال في مواقف السيارات، حيث يضع المحتالون ملصقات تحمل رموزًا مزيفة فوق الرموز الأصلية المخصصة للدفع، وبدلًا من الوصول إلى منصة الدفع الرسمية، ينتقل المستخدم إلى موقع يسيطر عليه المحتالون، وقد يُدخل بيانات بطاقته المصرفية دون أن يدرك أنه وقع ضحية للخداع.


التعليقات (0)