أصدر مكتب أمن المعلومات في ألمانيا تحذيراً عاجلاً بشأن استمرار وجود ثغرات أمنية خطيرة في أجهزة التبريد التجارية التابعة لشركة دانفوس الدنماركية. جاء هذا التنبيه في أعقاب سلسلة من الهجمات الإلكترونية المنسقة التي استهدفت أنظمة التبريد في عدة دول أوروبية خلال الفترة الماضية. وأكدت المصادر الرسمية أن هذه الثغرات قد تسمح للمتسللين بالوصول غير المصرح به إلى أنظمة التحكم الحساسة.
شدد المكتب الألماني في تنبيهه الأمني المنشور على موقعه الإلكتروني على ضرورة اتخاذ إجراءات وقائية فورية من قبل أصحاب المنشآت التجارية. وأوصى الخبراء بفصل أنظمة التبريد عن شبكة الإنترنت العامة بشكل كامل كلما كان ذلك متاحاً تقنياً. وفي الحالات التي تتطلب اتصالاً، أكد المكتب على وجوب تأمين الوصول عبر شبكات افتراضية خاصة لضمان حماية البيانات والتحكم.
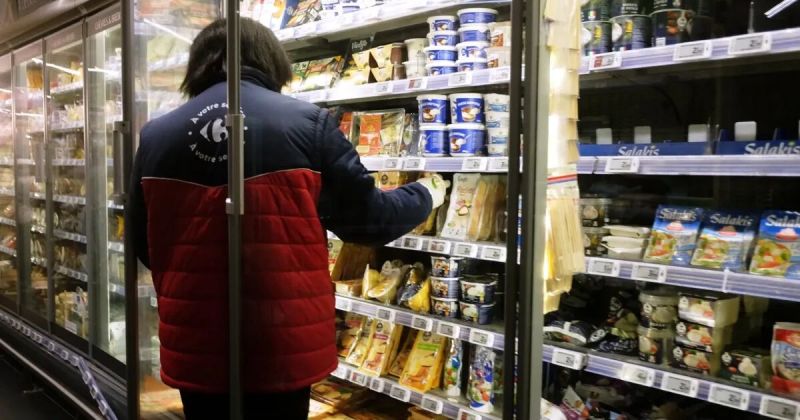
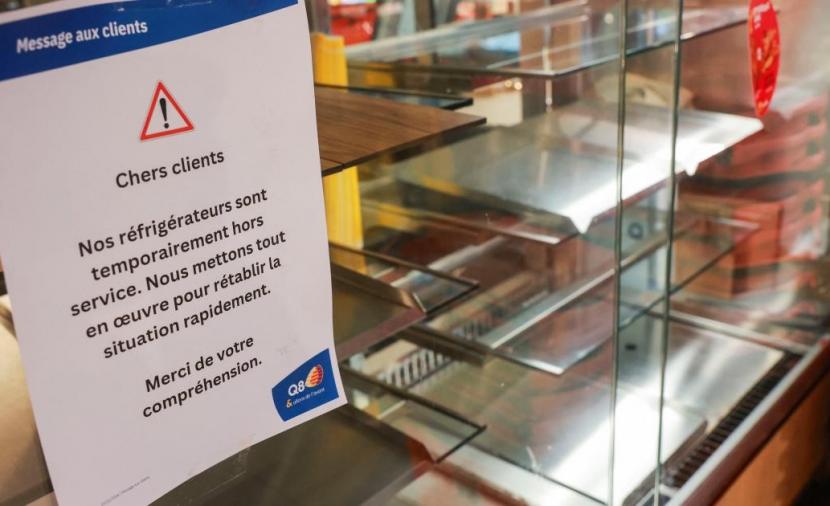
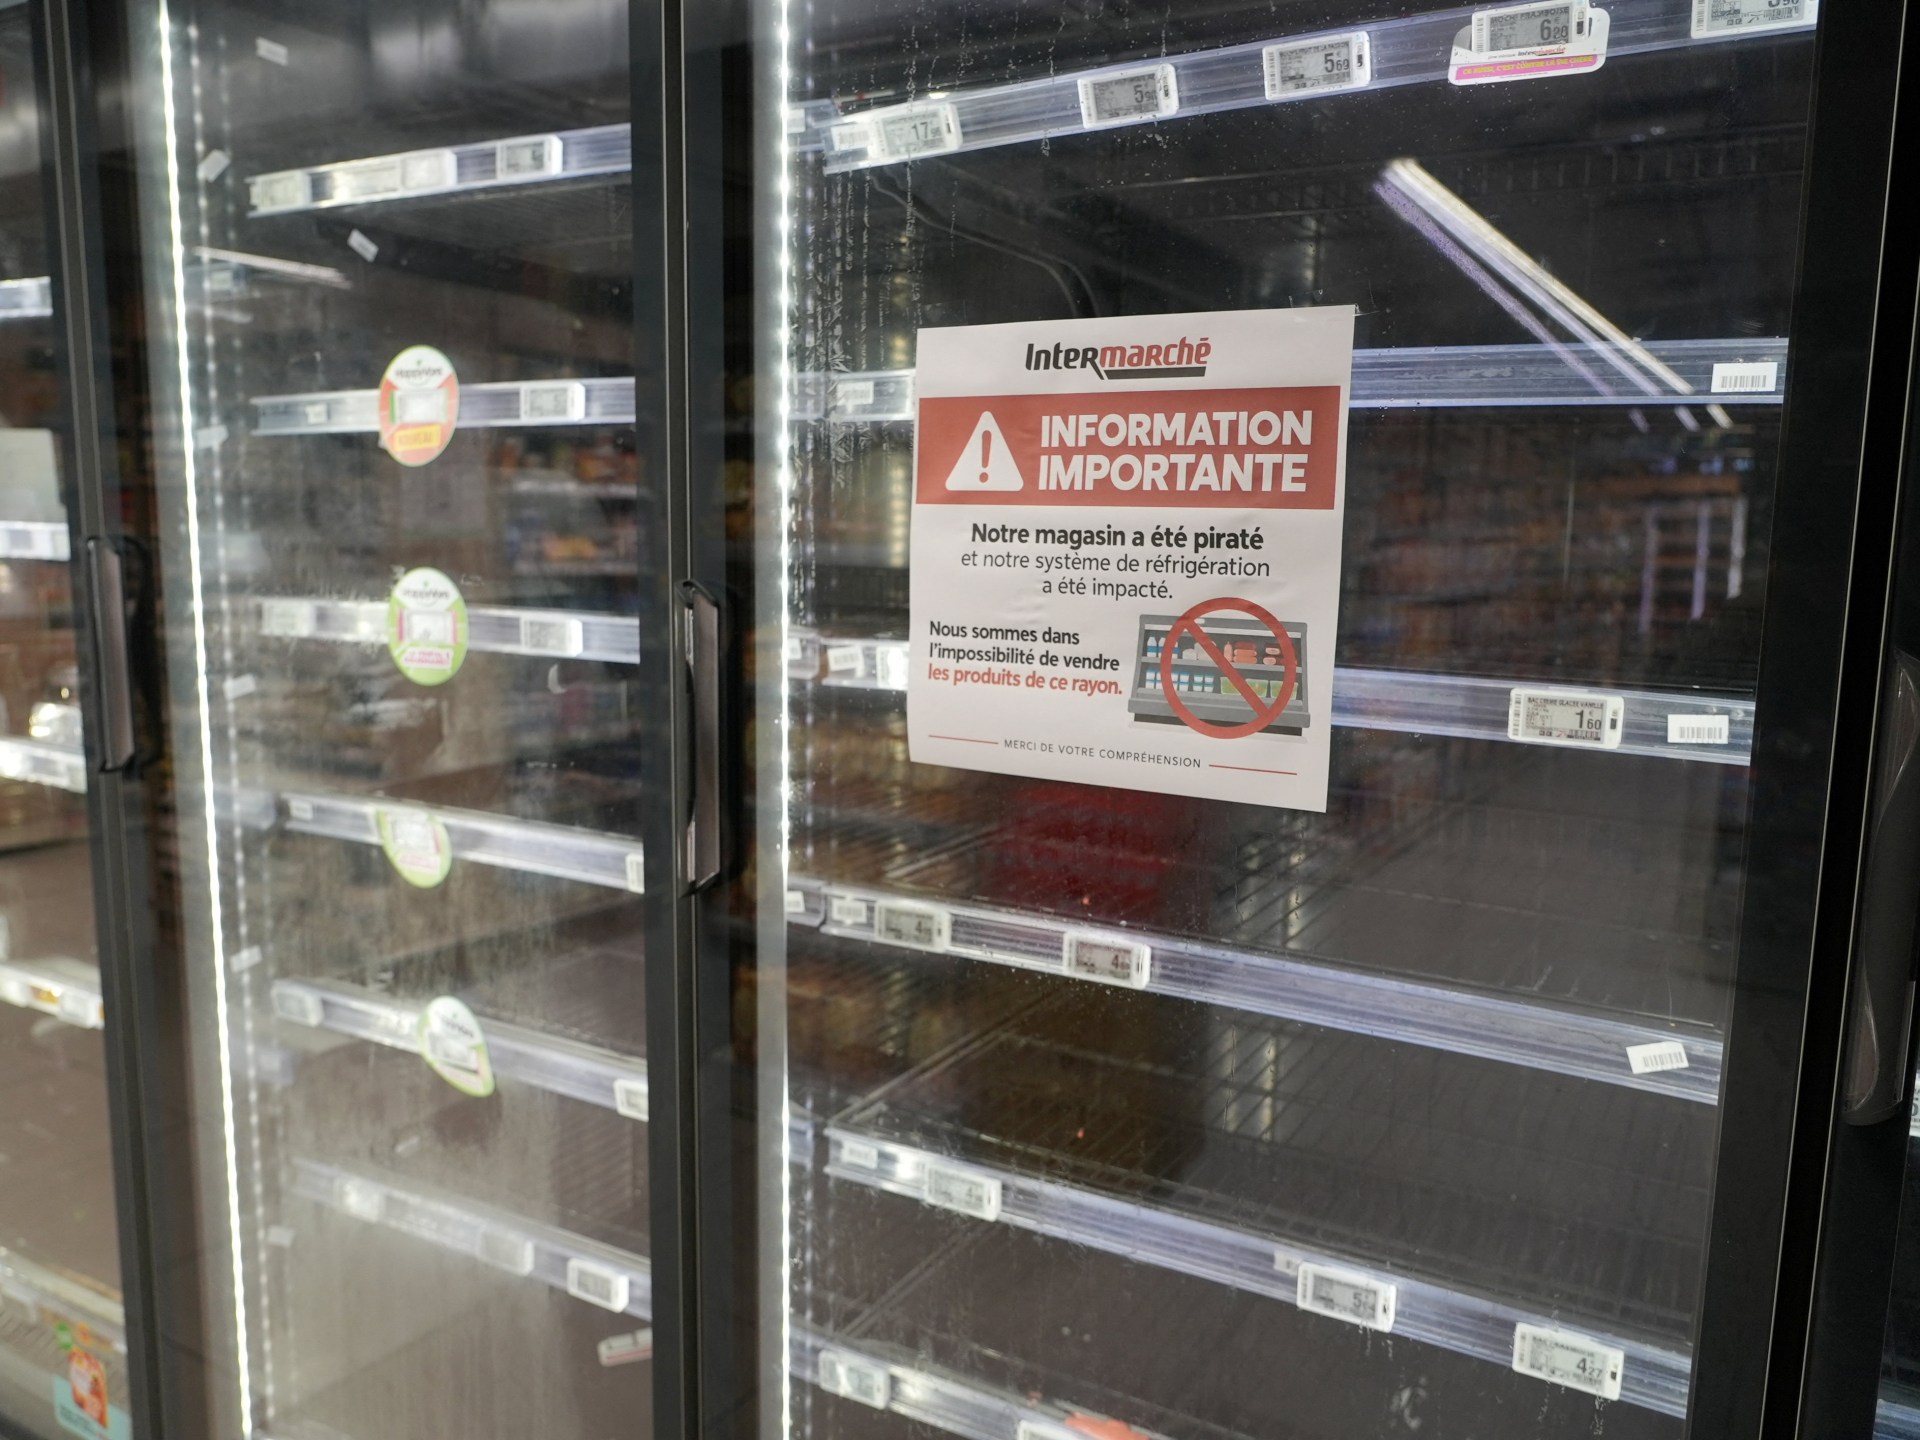
شهدت المتاجر الكبرى في أنحاء متفرقة من القارة الأوروبية هجمات إلكترونية واسعة النطاق خلال الأسبوع المنصرم، طالت السويد وبلجيكا ودولاً أخرى. وتسببت هذه الاختراقات في تعطل الثلاجات والمجمدات، مما أجبر إدارات المتاجر على التخلص من كميات ضخمة من المواد الغذائية التالفة. وتعيد هذه الحوادث إلى الأذهان هجوماً مماثلاً استهدف قطاع التجزئة في فرنسا خلال الشهر الماضي.
كشفت التحقيقات الأولية أن عدداً كبيراً من وحدات التبريد المتضررة كانت تعتمد على تقنيات التحكم في درجة الحرارة التي تنتجها شركة دانفوس. ويبدو أن هذه الشركة كانت الهدف الرئيسي في الهجمات التي وقعت في فرنسا وأجزاء أخرى من أوروبا. وتعمل الجهات التقنية حالياً على تحليل أسلوب الهجوم لتفادي تكراره في منشآت حيوية أخرى.
وجه المكتب الألماني تعليمات واضحة لمديري أمن تكنولوجيا المعلومات بضرورة التحقق من تثبيت كافة التحديثات البرمجية المتاحة من الشركات المصنعة. ومع ذلك، أبدى المكتب قلقه من أن شركة دانفوس لم توفر حتى الآن تحديثات كافية وشاملة للتصدي لهذه الهجمات المتطورة. ويشير هذا النقص في الدعم البرمجي إلى استمرار المخاطر القائمة على البنية التحتية للتبريد.
أوضح الخبراء التقنيون أن مجرد تثبيت التحديثات لا يعد ضماناً كافياً لعدم ظهور ثغرات أمنية جديدة في المستقبل القريب. وأكدوا على قاعدة تقنية ثابتة تقضي بعدم إتاحة أنظمة التحكم الصناعية مباشرة عبر شبكة الإنترنت المفتوحة. ويأتي هذا التوجه لتقليل مساحة الهجوم المتاحة للقراصنة الذين يستغلون نقاط الضعف في الأجهزة المتصلة.

التعليقات (0)